Penulis: Haeruddin, S.Kom. MMSI | Editor: Gilang Ananda, S.Kom.,M.M
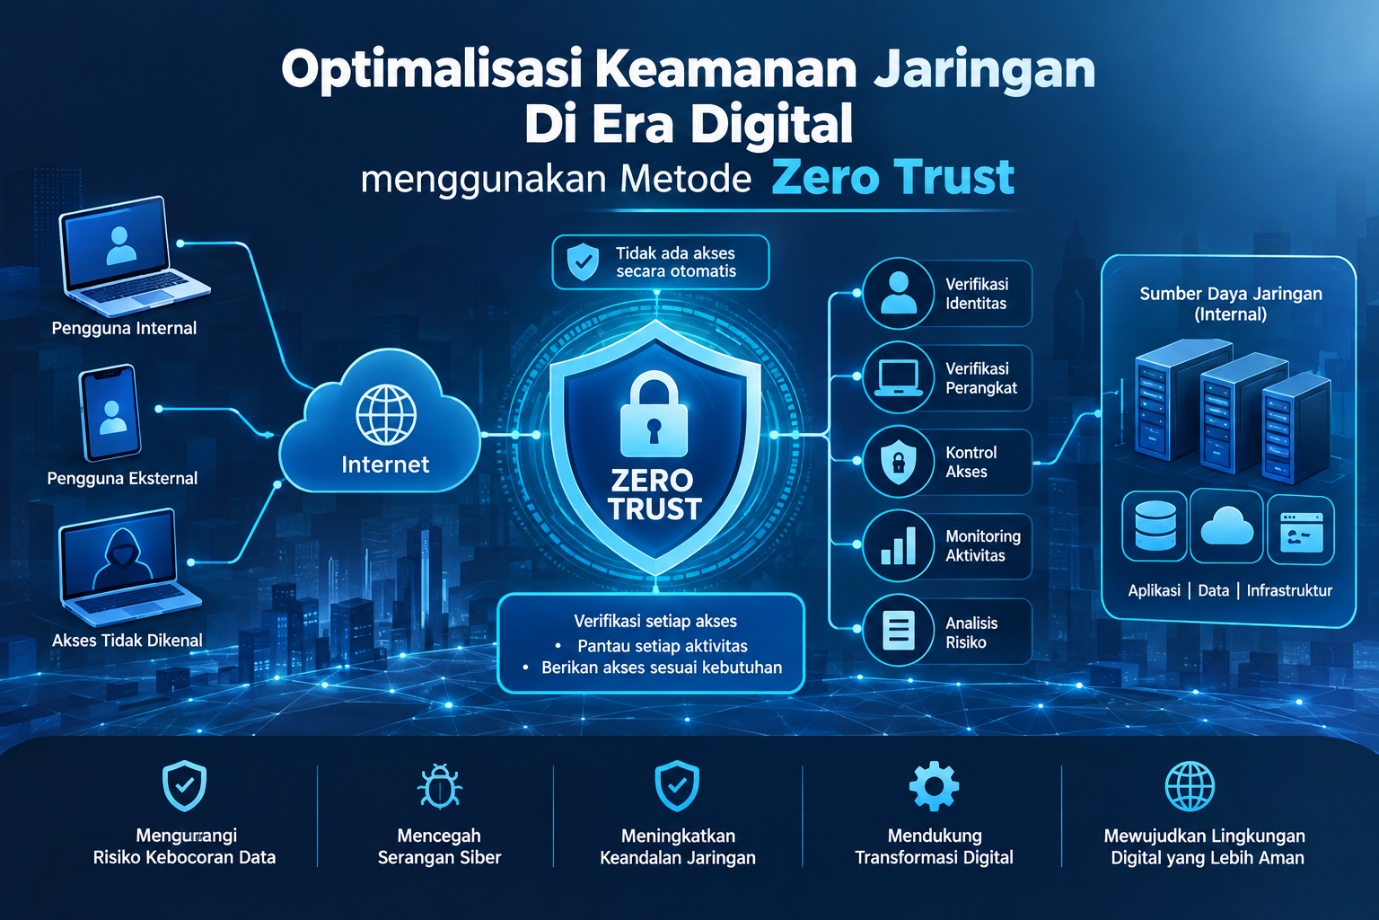
Sumber: ChatGPT
Artikel penelitian berjudul “Optimalisasi Keamanan Jaringan di Era Digital Menggunakan Metode Zero Trust” merupakan karya Bapak Haeruddin, S.Kom., MMSI, Bapak Stefanus Eko Prasetyo, S.Kom., MMSI, dan Saudari Ari Wahyuni Kaharuddin dari Program Studi Teknologi Informasi, Fakultas Ilmu Komputer, Universitas Internasional Batam. Penelitian ini diterbitkan dalam Journal of Information System and Technology, Vol. 05 No. 03, Desember 2024, halaman 15–24, dengan DOI 10.37253/joint.v5i3.9986.
Di era digital, keamanan jaringan menjadi aspek penting dalam menjaga kerahasiaan, integritas, dan ketersediaan data. Perkembangan teknologi dan meningkatnya penggunaan jaringan secara daring juga diikuti oleh berbagai ancaman, seperti penyusupan, peretasan, serangan Distributed Denial of Service (DDoS), malware, brute force, hingga penyalahgunaan akses oleh pihak yang tidak berwenang. Dalam lingkungan Universitas Internasional Batam (UIB), kebutuhan terhadap sistem keamanan jaringan yang lebih kuat menjadi semakin penting karena adanya berbagai aktivitas digital yang melibatkan pertukaran data dan akses jaringan.
Salah satu pendekatan yang ditawarkan dalam penelitian ini adalah penerapan Zero Trust Network Access (ZTNA). Konsep Zero Trust menerapkan prinsip “never trust, always verify”, sehingga tidak ada pengguna maupun perangkat yang secara otomatis dianggap terpercaya. Setiap permintaan akses harus melalui proses verifikasi dan evaluasi. Pendekatan ini menjadi semakin relevan dengan meningkatnya kebutuhan akses jaringan dari berbagai lokasi dan perangkat.
Penelitian ini mengombinasikan Virtual Private Network (VPN), ZeroTier, dan Multi-Factor Authentication (MFA) sebagai bagian dari penerapan keamanan jaringan berbasis Zero Trust. ZeroTier digunakan untuk membangun jaringan virtual yang memungkinkan perangkat berkomunikasi secara langsung melalui koneksi terenkripsi, sedangkan MFA menggunakan Google Authenticator untuk memberikan lapisan autentikasi tambahan melalui kode One-Time Password (OTP). Dengan pendekatan tersebut, akses tidak hanya bergantung pada kredensial pengguna, tetapi juga membutuhkan proses verifikasi tambahan.
Dalam proses pengembangannya, penelitian menggunakan metode Network Development Life Cycle (NDLC) yang meliputi tahapan analisis, desain, prototype, implementasi, serta monitoring dan manajemen. Implementasi dilakukan menggunakan beberapa perangkat dan platform, yaitu Linux Ubuntu Server, Android, iOS, Windows, dan MikroTik OS. Pengujian dilakukan untuk melihat kemampuan jaringan dalam menyediakan konektivitas sekaligus meningkatkan keamanan akses.
Untuk mengetahui kualitas jaringan yang dihasilkan, penelitian melakukan pengujian Quality of Service (QoS) menggunakan iPerf dengan parameter throughput, packet loss, dan jitter. Pengujian terhadap ukuran data 5 MB, 10 MB, 15 MB, dan 20 MB menghasilkan packet loss sebesar 0% pada seluruh pengujian. Nilai throughput masing-masing mencapai 4,768 Mbps, 9,52 Mbps, 14,32 Mbps, dan 19,04 Mbps, sedangkan nilai jitter berada pada rentang 0,069–0,209 ms. Berdasarkan standar yang digunakan, seluruh pengujian memperoleh indeks QoS 4 dengan kategori “Sangat Baik”.
Selain pengujian kualitas jaringan, penelitian juga menguji keamanan akses menggunakan SSH. Hasil pengujian menunjukkan bahwa perangkat yang telah terdaftar sebagai anggota jaringan ZeroTier dengan IP 172.30.59.139 dapat melakukan akses SSH setelah memasukkan kode OTP dari Google Authenticator. Sebaliknya, perangkat yang tidak terdaftar dengan IP 192.168.56.134 tidak dapat melakukan akses SSH dan memperoleh pesan “No route to host”, meskipun mengetahui kode OTP. Hal ini menunjukkan bahwa kombinasi pembatasan jaringan ZeroTier dan MFA dapat memberikan lapisan perlindungan tambahan terhadap akses yang tidak sah.
Penerapan Zero Trust dalam penelitian ini menunjukkan bahwa keamanan jaringan tidak hanya berfokus pada pembentukan koneksi, tetapi juga pada verifikasi identitas dan pembatasan akses terhadap sumber daya jaringan. Penggunaan ZeroTier memungkinkan komunikasi langsung antarperangkat, sementara MFA memberikan mekanisme verifikasi tambahan sebelum pengguna memperoleh akses ke layanan yang dilindungi.
Berdasarkan hasil penelitian, penerapan ZeroTier yang dikombinasikan dengan Multi-Factor Authentication mampu mendukung penerapan prinsip Zero Trust pada jaringan. Kualitas layanan jaringan berada dalam kategori Sangat Baik, sementara penerapan MFA memberikan perlindungan tambahan terhadap akses SSH yang tidak sah. Dengan demikian, pendekatan Zero Trust dapat menjadi salah satu alternatif untuk meningkatkan keamanan dan keandalan jaringan di era digital, khususnya pada lingkungan yang membutuhkan akses jaringan secara aman dari berbagai lokasi.
🔍 Tertarik mendalami Teknologi Informasi? Cek Program Studi Teknologi Informasi Universitas Internasional Batam dan pilih peminatanmu: Cloud Engineering, Smart Systems, atau Cyber Intelligence. Segera daftarkan dirimu di Pendaftran Program Sarjana Teknologi Informasi.
Note : mohon untuk hyperlink narasi tersebut dengan website prodi, peminatan TI & Pendaftaran Universitas Internasional Batam.
Referensi
- Santoso, N. A., Affandi, K. B., & Kurniawan, R. D. (2022). “Implementasi Keamanan Jaringan Menggunakan Port Knocking.” Jurnal Janitra Informatika dan Sistem Informasi, 2(2), 90–95.
- Novianto, F. (2020). “Evaluasi keamanan informasi E-Government menggunakan model defense in depth.” Cyber Security dan Forensik Digital, 3(1), 14–19.
- Aditya, V. T. (2023). “Manajemen Ancaman dan Keamanan Jaringan melalui Penggunaan Firewall dengan Mikrotik pada PT Dinamika Mediakom.” 2023.
- Wani, S., Imthiyas, M., Almohamedh, H., Alhamed, K. M., Almotairi, S., & Gulzar, Y. (2021). “Distributed denial of service (Ddos) mitigation using blockchain—a comprehensive insight.” Symmetry.
- Qiang, W., Yang, L., & Jin, H. (2022). “Efficient and Robust Malware Detection Based on Control Flow Traces Using Deep Neural Networks.” Computers & Security, 122, 102871.
- Robbani, K. S. & Reksoprodjo, A. H. (2020). “Perlindungan infrastruktur informasi kritikal nasional sektor ketenagalistrikan dari ancaman siber.”
- Mulyanto, Y. & Fari, A. A. (2022). “Analisis keamanan login router mikrotik dari serangan bruteforce menggunakan metode penetration testing.” Jurnal Informatika, Teknologi dan Sains, 4(3), 145–155.
- Yustika, W., Tusa, N., Siregar, D., Barus, V. A., Hasibuan, M. A. A., & J. Manajemen. (2023). “Peranan Sistem Database Di Dalam Sistem Informasi Manajemen Pada UINSU.” SURPLUS: Jurnal Ekonomi dan Bisnis, 1(2), 188–196.
- Wylde, A. (2021). “Zero trust: Never trust, always verify.” 2021 International Conference on Cyber Situational Awareness, Data Analytics and Assessment (CyberSA), IEEE, 1–4.
- D’Silva, D. & Ambawade, D. D. (2021). “Building A Zero Trust Architecture Using Kubernetes.” 2021 6th International Conference for Convergence in Technology (I2CT).
- Miller, L. & George, T. (2019). Zero Trust Privilege For Dummies, Special Edition. Hoboken: John Wiley & Sons, Inc.
- Yacob, T. (2023). “Säkra känslig data i molnet: En ny era av säkerhet med Zero Trust principer / Securing Sensitive Data in the Cloud: A New Era of Security Through Zero Trust Principles.”
- Hadinata, F., Prasetyo, S. E., & Haeruddin. (2022). “Analisa Penggunaan Jaringan ZeroTier di Masa Pandemi Covid-2019.” Jurnal Ilmu Komputer dan Bisnis, 13(1), 85–93.
- Piispanen, J. (2019). “Evaluation report on integration demonstration Document Identification Dissemination Level PU Lead Participant JAMK Lead Author Contributing Beneficiaries Related Deliverables.” 2019.
- Taifur, M. & Akhand, I. (2019). “Development of a Multilevel Authentication System for Data Center Administration.” 2019.
- Paavo, T. (2020). “Zero Trust-arkkitehtuuri Opinnäytetyö Tieto-ja viestintätekniikka 2020.” 2020.
- Haeruddin, H., Wijaya, G., & Khatimah, H. (2023). “Sistem keamanan work from anywhere menggunakan VPN generasi lanjut.” JITU: Journal Informatic Technology And Communication, 7(2), 102–113.
- Sadar, M. & Syafitri, W. (2020). “Evaluasi Performance Jaringan Internet Kampus Menggunakan Quality Of Service (QoS).” SEMASTER: Seminar Nasional Teknologi Informasi & Ilmu Komputer, 1(1), 280–290.
- Barovih, G., Surahmat, S., & Febrianty, F. (2023). “Analysis of Network Attached Storage Performance with NFS Protocol in Integrated Business Start-Up.” Sinkron, 8(3), 1299–1306.